

Architecture Review Boards for Generative AI: A Framework for Governance, Risk Management, and Responsible Adoption
Discover how modern Architecture Review Boards can evolve to review AI models, prompts, data governance, security controls, and responsible AI requirements.

 CORE
·
 ·
Join the DZone community and get the full member experience.
Join For FreeArchitecture Review Boards (ARBs) have traditionally evaluated application architectures against key enterprise criteria such as security, scalability, integration, resilience, supportability, and compliance. With the rapid adoption of artificial intelligence (AI), machine learning (ML), and generative AI technologies, organizations are increasingly deploying intelligent solutions that introduce new architectural, operational, ethical, and regulatory challenges.
As a result, ARBs must expand beyond traditional review dimensions to assess AI-specific considerations, including data governance, model lifecycle management, explainability, bias mitigation, AI security, operational monitoring, and responsible AI practices. The evolution of ARBs is essential to ensure AI solutions deliver business value while maintaining trust, compliance, accountability, and enterprise risk controls.
The objectives of an ARB for AI-based solutions are to:
- Enable responsible AI innovation
- Manage business, operational, and regulatory risks
- Protect enterprise and customer data
- Establish governance and accountability
- Improve the success rate of AI initiatives
- Ensure compliance with organizational and regulatory requirements
The table below highlights the key differences between a traditional Architecture Review Board and an AI-focused Architecture Review Board.
| area | traditional arb | AI Solutions ARB |
|---|---|---|
|
Focus Area |
Application architecture quality, stability, and alignment with enterprise standards. |
Governance of AI solutions while ensuring business value and risk management. |
|
Review Architecture Components |
Applications, integrations, databases, infrastructure, APIs, and middleware. |
AI models, LLMs, prompts, vector databases, AI agents, training data, MLOps / LLMOps platforms, and AI services. |
|
Security |
Network security, application security, IAM, encryption, and vulnerability management. |
Traditional security + prompt injection protection, model security, adversarial attacks, AI supply chain security, and data leakage prevention. |
|
Data Governance |
Data quality, ownership, retention, and regulatory compliance. |
Data lineage, training data quality, AI data usage rights, consent management, data sovereignty, and model input/output governance. |
|
Compliance |
Industry standards, regulatory requirements, and enterprise policies. |
AI regulations, ethical AI principles, transparency requirements, and responsible AI frameworks. |
|
Risk |
Operational, technical, and cybersecurity risks. |
Hallucinations, bias, misinformation, model drift, ethical risks, and reputational risks. |
|
Explainability |
Not a major review criterion. |
Critical requirement to ensure AI decisions and outputs can be understood, justified, and audited. |
|
Bias and Fairness |
Outside review scope. |
Bias detection, fairness controls, and mitigation mechanisms. |
|
Testing & Validation |
Functional, performance, integration, security, and UAT testing. |
Prompt testing, adversarial testing, hallucination assessment, and AI output validation. |
|
Operations & Monitoring |
Application monitoring, logging, incident management, and SLAs. |
Performance, drift detection, output quality, token consumption, and AI safety monitoring. |
|
Lifecycle Management |
Software development lifecycle (SDLC), release management, and application support. |
Model lifecycle management, retraining strategy, model versioning, LLM updates, and MLOps/LLMOps governance. |
|
Accountability |
Application owner and business sponsor accountability. |
Accountability for AI outcomes, model ownership, risk ownership, and human-in-the-loop oversight. |
|
Decision Criteria |
Security, scalability, resilience, integration, supportability, and compliance. |
Explainability, trustworthiness, fairness, governance, responsible AI, and business risk controls. |
|
Success Measures |
System reliability, performance, availability, and compliance. |
Business value realization, responsible AI adoption, model accuracy, user trust, regulatory adherence, and risk reduction. |
|
Prompt Governance |
Not Applicable |
Prompt design, validation, security, and lifecycle management |
|
Model Selection |
Not Applicable |
Evaluation of model suitability, cost, accuracy, and risk |
|
Human Oversight |
Limited |
Human-in-the-loop review and approval processes |
|
AI Ethics |
Rarely Reviewed |
Fairness, transparency, accountability, and societal impact |
|
Vendor Lock-In |
Infrastructure focused |
AI provider dependency and model portability |
|
Cost Governance |
Infrastructure and licensing |
Token consumption, inference cost, and model hosting costs |
|
Responsible AI |
Limited |
Mandatory governance and compliance requirements |
The shift in ARB assessment perspectives can be summarized through the following key questions:
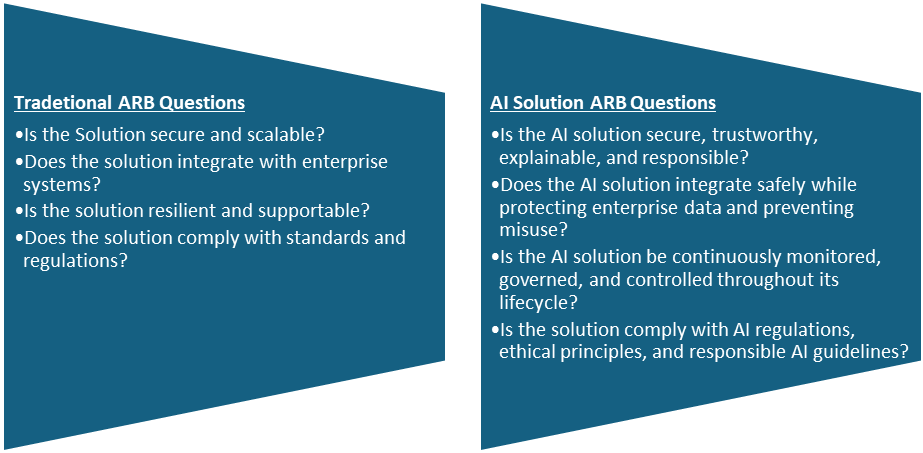
Below is a six-pillar AI ARB framework for solution reviews and assessments.
- Business value assessment: Organizations deploy AI because it is technologically attractive rather than business-driven. The ARB team evaluates revenue growth, cost optimization, productivity improvement, customer experience enhancement, and decision-making effectiveness.
- Data governance and privacy: Data is the most critical asset in any GenAI solution. Poor data governance can expose sensitive information and create significant compliance risks. The ARB team evaluates data classification, data protection, and regulatory compliance.
- Security architecture review: GenAI systems introduce new attack vectors not commonly found in traditional enterprise applications. The ARB team evaluation areas include identity management integration, role-based access control, API gateway protection, encryption at rest and in transit, network isolation, key management, and security monitoring.
- Responsible AI governance: Responsible AI should be a mandatory review category within every GenAI ARB process. The objective is to ensure AI systems are fair, transparent, accountable, and trustworthy. The ARB team evaluates fairness, transparency, accountability, and explainability.
- Architecture and integration assessment: The ARB team evaluation areas on solution architecture, integration strategy, RAG architecture, and multi-model strategy.
- Operations, monitoring, and FinOps: GenAI projects succeed technically but struggle operationally after deployment. The ARB team evaluates business, technical, and financial metrics.
Below are the best practices for enterprise ARBs reviewing GenAI solutions:
- Establish a dedicated AI review track within the ARB.
- Mandate Responsible AI assessments.
- Require data classification and privacy reviews.
- Standardize AI architecture reference patterns.
- Define AI monitoring and observability standards.
- Include Legal, Security, Data Governance, and EA stakeholders.
- Adopt a FinOps approach for AI cost governance.
- Establish a continuous AI governance process rather than a one-time approval activity.
Conclusion
Future ARBs are no longer responsible solely for evaluating system architecture. The review board must become a multidisciplinary governance body capable of balancing innovation, risk, compliance, and ethics. Organizations that evolve their ARB practices to address generative AI-specific concerns will be better positioned to scale AI adoption while maintaining trust, transparency, and regulatory compliance.
Opinions expressed by DZone contributors are their own.
Comments